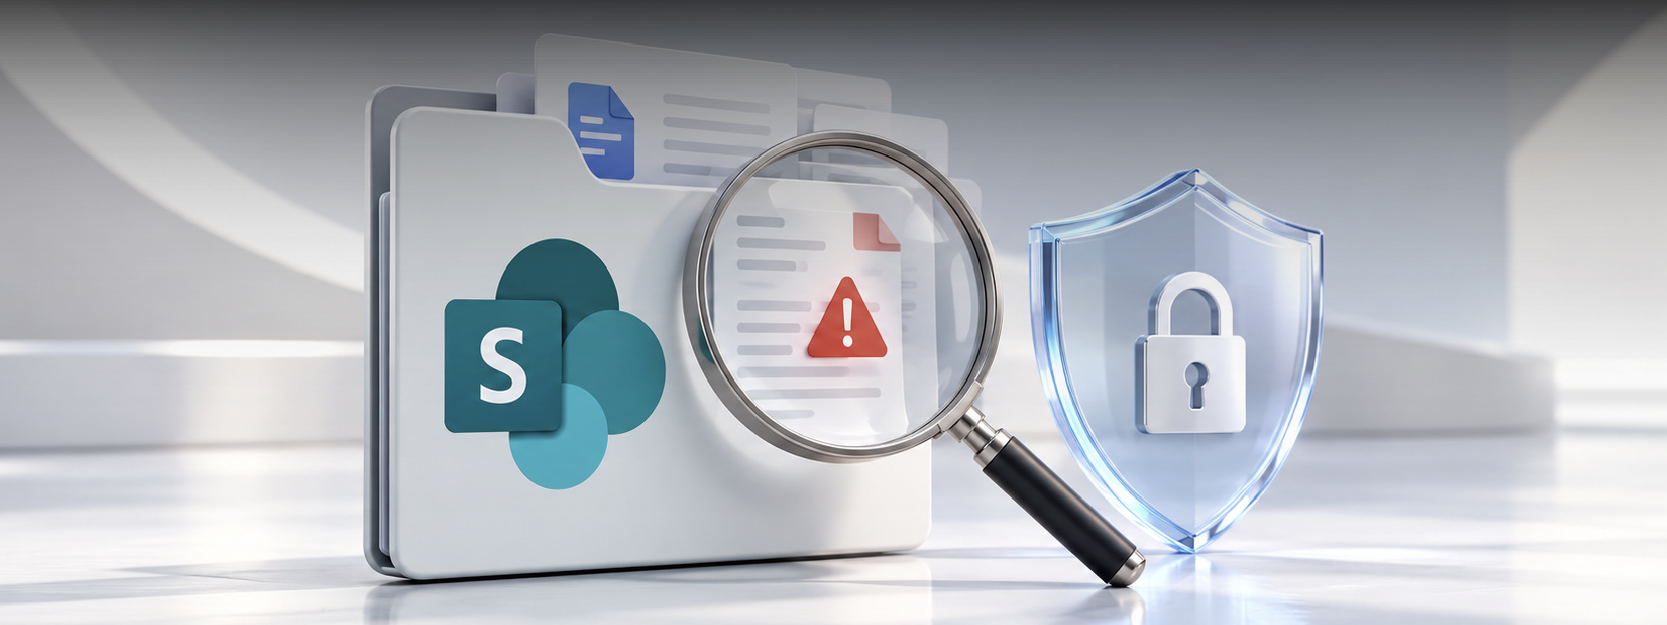
Garantizar la mitigación de vulnerabilidades en Microsoft SharePoint exige aplicar políticas Zero Trust, aislamiento perimetral e inspección de archivos en tiempo real. Junto a E-dea Networks, las empresas aseguran repositorios de datos corporativos, previenen ejecuciones no autorizadas y automatizan parches críticos sin interrumpir la operación.
Esto es lo que descubrirás
En esta guía de arquitectura aprenderás a identificar los vectores de compromiso más peligrosos en gestores documentales corporativos. Descubrirás cómo proteger tu infraestructura frente a accesos no autorizados mediante la orquestación perimetral de Cloudflare, la inteligencia contra amenazas de LevelBlue y la observabilidad distribuida de SolarWinds, logrando control total sobre tus activos.
Análisis de exposición y amenazas en gestores documentales
Las plataformas de gestión documental son un objetivo primario por su concentración de datos confidenciales. La explotación de fallas de deserialización de código permite a los atacantes comprometer el servidor antes de ser detectados. Sin supervisión sobre peticiones HTTP y archivos subidos, la red queda expuesta a movimiento lateral.
| Riesgo en SharePoint | Impacto en la infraestructura TI | Solución técnica con E-dea |
| Bypass de autenticación | Acceso no autorizado a repositorios. | Validaciones Zero Trust con Cloudflare. |
| Ejecución de código | Control del servidor y de privilegios. | Inspección de amenazas con LevelBlue. |
| Exfiltración de datos | Extracción masiva de información. | Monitoreo de tráfico con SolarWinds. |
Informes del Gartner Cybersecurity Trends Report 2026 advierten que más del 55 % de las intrusiones en gestores documentales empresariales ocurren mediante vectores de ejecución remota de código en servidores no parchados o expuestos directamente a Internet.
Conoce más sobre Defensa técnica ante la IA en ciberespionaje
Filtrado perimetral e inspección de peticiones HTTP en tiempo real
Neutralizar la explotación de fallas en entornos colaborativos exige ir más allá de parches reactivos. La arquitectura defensiva gestionada por E-dea Networks integra el blindaje perimetral de Cloudflare para inspeccionar peticiones sospechosas y filtrar cargas maliciosas antes de tocar los servidores internos. Esta primera línea defensiva previene el abuso de endpoints expuestos y bloquea la inyección de scripts en repositorios corporativos.
Paralelamente, la correlación de eventos con LevelBlue supervisa el tráfico interno para aislar conexiones inusuales en tiempo real. Esta combinación de protección en el borde y telemetría interna garantiza la contención de amenazas sin alterar la disponibilidad de consulta para los usuarios autorizados.
El LevelBlue Threat Intelligence Report 2025 demuestra que las empresas que implementan inspección perimetral con Zero Trust reducen la probabilidad de compromiso por fallas Zero-Day en un 62 %.
Monitoreo de telemetría interna y resiliencia en servidores híbridos
Mantener la resiliencia en arquitecturas híbridas requiere visibilidad sobre los servidores de aplicaciones y sus bases de datos. La observabilidad distribuida de SolarWinds permite a E-dea Networks monitorear el consumo de recursos, picos anómalos de lectura y llamadas al sistema en tiempo real. Un incremento imprevisto en las peticiones sobre componentes críticos se procesa de inmediato para aislar el nodo antes de que la falla afecte otros servicios productivos.
Esta postura defensiva blinda el cumplimiento normativo al garantizar que los repositorios sensibles permanezcan protegidos bajo cifrado continuo. La orquestación unificada de parches, auditoría de identidades y monitoreo de infraestructura asegura una operación estable y altamente eficiente para la empresa.
Puedes leer también sobre Brecha en SharePoint on-premises: el parche no basta
Preguntas frecuentes (FAQs)
¿Por qué aplicar parches de seguridad resulta insuficiente para proteger Microsoft SharePoint?
Porque la liberación de un parche alerta a los atacantes, quienes desarrollan exploits para comprometer servidores antes de que las organizaciones apliquen la actualización. Se requiere una capa de protección perimetral activa como Cloudflare para filtrar peticiones maliciosas en tiempo real mientras se ejecuta la ventana de mantenimiento.
¿Cómo ayuda la arquitectura Zero Trust de Cloudflare a mitigar el acceso no autorizado a SharePoint?
Zero Trust exige autenticación y validación continua para cada usuario y dispositivo que intenta acceder a la plataforma. Al ocultar la infraestructura interna detrás de la red de Cloudflare, se evitan escaneos directos de vulnerabilidades desde Internet.
¿Qué rol cumple LevelBlue en la detección de comportamiento sospechoso dentro de gestores documentales?
LevelBlue aporta inteligencia estratégica de amenazas y monitoreo continuo del tráfico interno. Si un atacante logra superar la primera línea defensiva, LevelBlue identifica patrones de movimiento lateral, elevación de privilegios o descargas masivas inusuales.
¿Por qué elegir a E-dea Networks para blindar tus servidores de Microsoft SharePoint?
Porque proporcionamos un ecosistema administrado integral que combina tecnología líder de Cloudflare, LevelBlue y SolarWinds. Nuestros arquitectos senior se encargan de configurar, auditar y optimizar tus entornos corporativos para garantizar disponibilidad, resiliencia y cumplimiento legal.
No permitas que las vulnerabilidades en tus gestores documentales comprometan la confidencialidad de tu empresa. Agenda hoy una sesión de consultoría técnica con nuestros arquitectos y protege tu infraestructura.