Garantizar la seguridad en Microsoft Teams exige eliminar la confianza implícita en la colaboración externa mediante arquitectura Zero Trust[cite: 10]. Junto a E-dea Networks, unificas la gestión de identidades, aplicas verificación criptográfica y monitoreas amenazas móviles para frenar suplantaciones de soporte técnico en tiempo real.
Esto es lo que descubrirás
En esta guía técnica descubrirás cómo blindar tu plataforma de comunicación corporativa frente a ataques de vishing e ingeniería social impulsada por IA[cite: 10]. Aprenderás a integrar el ecosistema de E-dea Networks para correlacionar alertas de identidad, aplicar microsegmentación perimetral con Cloudflare y proteger tus dispositivos móviles, logrando resiliencia operativa y control normativo.
Diagnóstico de vectores de exposición en plataformas de colaboración
Los entornos de colaboración representan un vector de ataque primario en la infraestructura corporativa. La suplantación de identidades externas y el soporte técnico falso explotan la confianza implícita del personal. Si un atacante suplanta a un técnico para manipular el MFA, compromete la red sin activar alertas en cortafuegos tradicionales.
Para contener la exposición en la plataforma, debes auditar contactos externos no verificados solicitando cambios de acceso o credenciales. Asimismo, es crítico identificar solicitudes de MFA no iniciadas por el usuario en dispositivos móviles y corregir la falta de un canal de validación secundario para autorizar soportes técnicos.
Un estudio de Security Magazine (2026) señala que cerca del 30 % de las organizaciones detectó ataques relacionados con falsos servicios de soporte técnico y casi 1 de cada 990 contactos externos presentó señales de suplantación de identidad.
Conoce más sobre Defensa técnica ante la IA en ciberespionaje
Verificación de identidad y orquestación de seguridad en tiempo real
La ingeniería social basada en IA exige evolucionar hacia un modelo de verificación continua. La seguridad en Microsoft Teams configurada por E-dea Networks integra visibilidad unificada sobre cada sesión. Al conectar la identidad con el blindaje de Cloudflare y la inteligencia de LevelBlue, se analiza el tráfico sospechoso en tiempo real, bloqueando riesgos antes de que afecten la red.
La protección de la plataforma se consolida verificando identidades externas mediante canales preexistentes antes de procesar cambios. Además, se exigen tickets aprobados para habilitar soporte externo y se correlacionan eventos de red con SolarWinds para detectar anomalías.
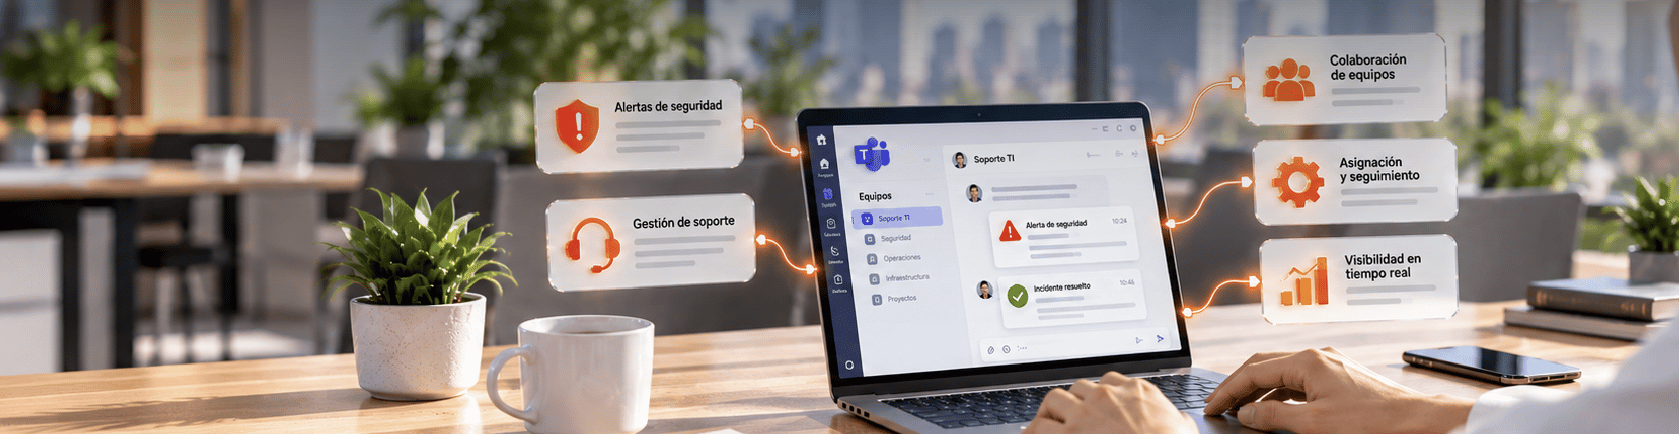
El Keeper Security Insight Report 2025 enfatiza que la confianza implícita otorgada a las herramientas de colaboración representa uno de los mayores puntos ciegos en la infraestructura, requiriendo un enfoque Zero Trust estricto.
Arquitectura Zero Trust y contención de amenazas en endpoints móviles
Proteger la colaboración requiere aplicar Zero Trust en cada dispositivo y sesión. La estrategia de E-dea Networks combina controles perimetrales con defensa en el endpoint mediante Zimperium para contener vishing en móviles. Asimismo, la observabilidad de Dynatrace monitorea accesos, asegurando que repositorios en MongoDB y consultas en Glean permanezcan protegidos.
Esta arquitectura blinda la resiliencia corporativa mediante autenticación basada en certificados criptográficos. Además, aplica microsegmentación para evitar el movimiento lateral de amenazas y centraliza la auditoría para garantizar el cumplimiento normativo.
Puedes leer también sobre Gobernanza de agentes IA, seguridad TI totalPreguntas frecuentes (FAQs)
¿Por qué las capacitaciones tradicionales de ciberseguridad resultan insuficientes ante ataques en Teams?
Porque los ataques modernos utilizan inteligencia artificial para clonar voz, tono y contexto corporativo con alta precisión, superando la detección visual. Por esta razón, se deben implementar procesos técnicos obligatorios de validación mediante un canal seguro preexistente antes de autorizar cualquier solicitud sensible.
¿Cómo ayuda la arquitectura Zero Trust a mitigar los riesgos de soporte técnico falso?
Zero Trust elimina la confianza implícita en usuarios y canales externos. Exige autenticación continua, valida el origen de cada conexión y requiere la aprobación previa de tickets en la plataforma ITSM antes de habilitar permisos de asistencia remota o intercambio de archivos.
¿De qué manera Cloudflare protege la infraestructura corporativa frente a campañas de phishing en Teams?
Cloudflare actúa como una capa defensiva perimetral que inspecciona enlaces web, filtra dominios maliciosos y bloquea intentos de exfiltración de credenciales. Al canalizar el tráfico a través de su red global con políticas Zero Trust, evita que el usuario interactúe con sitios falsos de autenticación.
¿Por qué elegir a E-dea Networks para blindar la seguridad de tus plataformas de colaboración?
Porque no entregamos licencias aisladas, sino una arquitectura gestionada que integra marcas líderes como Cloudflare, LevelBlue, SolarWinds, Dynatrace y MongoDB. Nuestros ingenieros senior configuran, monitorean y optimizan tu infraestructura para garantizar la resiliencia operativa y el cumplimiento normativo.
No permitas que la confianza implícita en tus plataformas de comunicación se traduzca en una brecha de seguridad en tu red. Agenda hoy un taller de diagnóstico técnico con nuestros arquitectos y blinda la operación de tu empresa.
Fuentes y referencias:
https://www.securitymagazine.com/articles/102647-nearly-1-in-3-organizations-face-it-support-microsoft-teams-schemes