
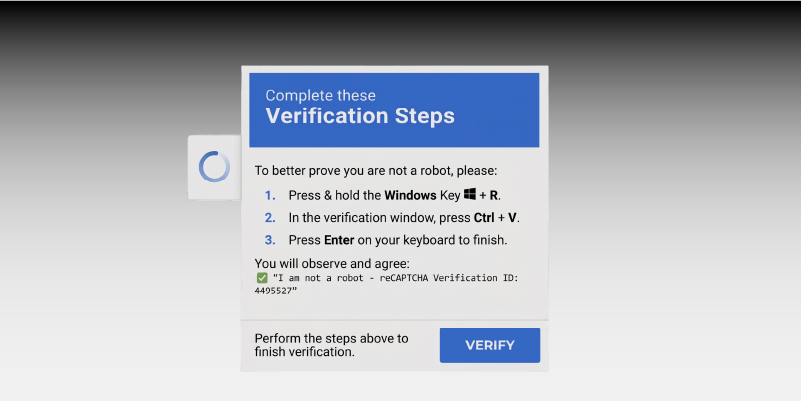
Un CAPTCHA falso emplea la técnica ClickFix para engañarte, solicitándote pegar comandos en la terminal de Windows. Esta falsa verificación sortea controles e instala malware, como Amatera, comprometiendo credenciales y facilitando el acceso remoto a tu infraestructura.
Esto es lo que descubrirás:
Al identificar cómo operan estas campañas descentralizadas, apoyadas en blockchain, podrás fortalecer el endpoint y proteger tus activos corporativos. Descubre cómo implementar controles técnicos para evitar que una apariencia familiar se convierta en una brecha de seguridad y afecte tu cumplimiento normativo.
El engaño inicial: ClickFix y el CAPTCHA falso
Una verificación aparentemente rutinaria puede ser el comienzo de un ataque informático. Una campaña analizada por Cisco Talos utiliza pantallas que imitan los CAPTCHA de Google para inducir a los visitantes a ejecutar instrucciones maliciosas. El engaño emplea una técnica llamada ClickFix. Según un estudio de Gartner (2025) sobre vectores de ataque, el 60% de los incidentes que evaden el perímetro inician engañando al usuario para que interactúe con el endpoint. En la cadena reconstruida por los investigadores, el ataque procede de la siguiente manera:
-
Una página comprometida muestra un CAPTCHA falso.
-
Te pide abrir una herramienta nativa de Windows.
-
Te exige pegar contenido del portapapeles y ejecutarlo. La apariencia de un CAPTCHA legítimo sirve como pretexto para que actives el código malicioso manualmente.
Infraestructura y el malware Amatera
Detrás de un CAPTCHA falso hay una infraestructura que combina sitios comprometidos, servicios web y código almacenado en contratos de BNB Smart Chain, dificultando su bloqueo. La cadena termina distribuyendo Amatera, un malware diseñado para recopilar credenciales y datos relacionados con criptomonedas. De acuerdo con Forrester (2026), el uso de cadenas de bloques para alojar código malicioso ha complicado la labor de los analistas de TI. Talos identificó componentes adicionales capaces de:
-
Sustituir direcciones de monederos directamente en tu portapapeles.
-
Instalar herramientas de acceso remoto sin autorización.
-
Exfiltrar credenciales corporativas y tokens de sesión. Estas capacidades amplían las consecuencias de un CAPTCHA falso mucho más allá de tu navegador, comprometiendo la red corporativa.
¿Cómo reconocer un CAPTCHA falso?
Para reconocer el riesgo de un CAPTCHA falso, conviene que prestes atención a lo que la página te solicita. Un CAPTCHA legítimo no necesita que pegues y ejecutes comandos en la ventana Ejecutar de Windows o en una terminal. Si una supuesta comprobación te exige hacerlo, debes interrumpir el proceso inmediatamente. La lección para usuarios y organizaciones es concreta: una apariencia familiar no basta para confiar en una instrucción. En E-dea Networks, aconsejamos a los coordinadores de TI observar las siguientes alertas:
-
La comprobación te exige interactuar con PowerShell o CMD.
-
Mensajes emergentes inusuales pidiendo "verificar" tu equipo.
-
Direcciones web con errores ortográficos o dominios sospechosos. Cuando demostrar que eres humano te exige ejecutar código en tu equipo, la comprobación se ha convertido en una señal de alarma.
También puedes leer: Estrategia Cloud: Por qué urge la resiliencia digital
Recomendaciones para asegurar tu infraestructura
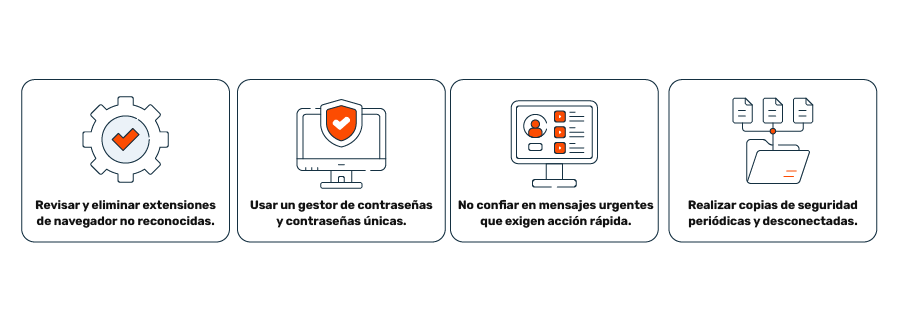
Para protegerte de un CAPTCHA falso, no pegues comandos en la ventana Ejecutar o PowerShell, ni ejecutes contenido del portapapeles si desconoces su origen. Mantén actualizados tus sistemas, usa soluciones de seguridad en tiempo real y activa la autenticación multifactor (MFA). En E-dea Networks, te recomendamos gobernar esta tecnología integrando SolarWinds para monitorizar anomalías en los equipos, Cloudflare para bloquear accesos a dominios fraudulentos y LevelBlue para correlacionar eventos y aislar amenazas. Además, es fundamental:
La ingeniería social evoluciona y un CAPTCHA falso puede comprometer tu red en segundos. Protege tus activos, garantiza el cumplimiento normativo y asegura tu operación tecnológica con el ecosistema de soluciones de E-dea Networks. Agenda una consultoría técnica hoy mismo y diseñemos juntos una arquitectura robusta contra las amenazas más avanzadas.
Preguntas frecuentes (FAQs)
¿Cómo burla el CAPTCHA falso los controles perimetrales tradicionales?
Al inducirte a ejecutar los comandos directamente en la terminal (ClickFix), el ataque se origina desde un proceso interno de confianza en tu endpoint, evadiendo firewalls que solo analizan el tráfico perimetral.
¿Qué papel juega la cadena de bloques en esta amenaza?
Los atacantes utilizan contratos inteligentes (ej. BNB Smart Chain) como alojamiento descentralizado para su código malicioso, haciendo que las técnicas tradicionales de bloqueo de servidores sean ineficaces y garantizando la persistencia de la amenaza.
¿Por qué una arquitectura Zero Trust es tu mejor defensa contra esta técnica?
Porque asume que el usuario final puede ser engañado. Aunque el usuario ejecute el script del CAPTCHA falso, una política Zero Trust respaldada por Cloudflare bloqueará la conexión saliente hacia la infraestructura C2 descentralizada, impidiendo que el malware descargue su payload final.
Fuentes y referencias:
- https://blog.talosintelligence.com/clearfake-webdav-infection-chain/
- https://gbhackers.com/google-captcha-abuse/
Por E-dea Networks