
La gobernanza de IA corporativa establece políticas Zero Trust para bloquear agentes automatizados. Controlar permisos y limitar identidades es la única forma técnica de mitigar el riesgo de herramientas que automatizan ataques en redes corporativas.
Esto es lo que descubrirás:
Descubre cómo estructurar la gobernanza de IA corporativa ante el crecimiento de sistemas automatizados. Aprenderás a separar el marketing de las vulnerabilidades técnicas reales, protegiendo tu ROI. Implementar estos controles te permitirá garantizar tu cumplimiento normativo y evitar que accesos débiles permitan a terceros comprometer tu infraestructura TI mediante el uso de inteligencia artificial.
Inversión tecnológica y gobernanza de IA corporativa
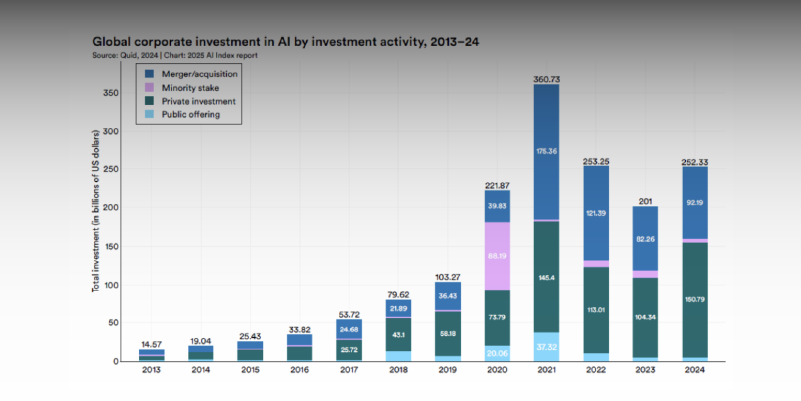
En 2026, gigantes tecnológicos alertaron sobre riesgos existenciales, pero con inversiones globales de 1,290 billones de dólares, existe un fuerte incentivo para exagerar capacidades. Según Gartner (2026), el 45% de estas narrativas buscan forzar adopción más que revelar amenazas técnicas. Ante esto, la gobernanza de IA corporativa se vuelve indispensable para los analistas. En lugar de temer a sistemas con supuesta conciencia, las organizaciones deben auditar sus integraciones. Una postura sólida exige separar el marketing del análisis de vulnerabilidades, asegurando que cada nueva herramienta adoptada no exponga la infraestructura ni comprometa el cumplimiento normativo exigido por el negocio a nivel operativo.
También puedes leer: Frena a BlackCore: Estrategia TI y zero trust
Impacto técnico de los ataques automatizados
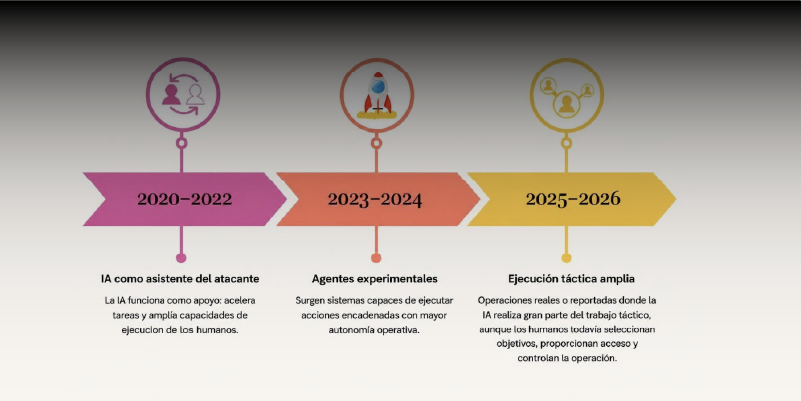
En ciberseguridad, los riesgos asociados a la automatización son pragmáticos. Los sistemas actuales pueden acelerar la identificación de vulnerabilidades, enviar ingeniería social y ejecutar movimientos laterales. Forrester (2025) señala que estas herramientas reducen el tiempo de reconocimiento ofensivo en un 60%. Sin embargo, afirmar que la máquina "tomó el control" carece de rigor. El alcance operativo está limitado por instrucciones previas y APIs. Por ello, la gobernanza de IA corporativa debe auditar estrictamente estos alcances corporativos:
-
Definición granular de tareas y límites.
-
Revisión de permisos a nivel de red (RBAC).
-
Supervisión humana continua. Restringir parámetros es vital para mantener el control.
E-dea Networks: Arquitectura para gobernanza de IA corporativa
Afrontar estos desafíos requiere aplicar políticas Zero Trust. En E-dea Networks, construimos arquitecturas que habilitan una estricta gobernanza de IA corporativa.
Utilizamos SolarWinds para auditar accesos excesivos y monitorizar comportamientos, mientras Cloudflare filtra tráfico de APIs expuestas a automatizaciones sospechosas. Asimismo, LevelBlue correlaciona los eventos del ecosistema para aislar comunicaciones no autorizadas en milisegundos.
Gobernar la tecnología moderna significa establecer límites inquebrantables. Protege tus datos, garantiza la continuidad y asegura tu cumplimiento normativo mediante una infraestructura resiliente que mitigue amenazas reales, alejándote de especulaciones publicitarias.
También puedes leer: Caso Canvas: Riesgo de filtración de datos
Preguntas frecuentes (FAQs)
¿Por qué la gobernanza de IA corporativa es la mejor respuesta ante la automatización ofensiva?
Porque desplaza el enfoque del pánico mediático hacia controles técnicos ejecutables. Implementar la gobernanza de IA corporativa permite segmentar redes, auditar permisos de identidad y aplicar políticas Zero Trust para limitar drásticamente el radio de acción de cualquier agente o API vulnerada.
¿Cómo diferenciar una amenaza real de una falla de gobernanza de IA corporativa?
Un ataque avanzado explota vulnerabilidades zero-day, mientras que un fallo de gobernanza de IA corporativa ocurre cuando una herramienta causa estragos simplemente porque un administrador humano le otorgó privilegios excesivos y no configuró límites operativos ni sistemas de detención automáticos.
¿Qué controles debes implementar para gobernar sistemas de IA conectados a tu infraestructura?
Debes establecer límites de autonomía, aplicar controles de acceso basados en roles, segmentar la infraestructura, monitorear las actividades de los agentes y contar con mecanismos de detención inmediata. Estos controles permiten reducir el impacto potencial de una herramienta comprometida o utilizada de forma indebida.
Por E-dea Networks


