Las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 en el motor base generan una falla crítica de PHP que permite ejecución remota de código. Para proteger tus servicios corporativos, actualiza inmediatamente a PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35 y ajusta reglas estrictas en tu WAF.
Esto es lo que descubrirás
Descubrirás cómo blindar tu infraestructura corporativa frente a esta falla crítica de PHP de forma rápida y estructurada. Aprenderás a identificar vectores de ataque en memoria, parchear eficientemente y configurar observabilidad avanzada. Implementar estas tácticas con el ecosistema de E-dea Networks garantizará un ROI inmediato al evitar caídas operativas.
¿Qué ocurrió?
El equipo oficial emitió parches de emergencia para contener la falla crítica de PHP documentada como PHP2Shell (CVE-2026-109618 y CVE-2026-109619, CVSS 9.2). Estas vulnerabilidades impactan el motor de ejecución, habilitando a un actor malicioso para lanzar comandos sin credenciales válidas. Según un informe de IDC de 2026 sobre resiliencia en la nube, una PHP falla crítica no autenticada es el mayor riesgo de secuestro de infraestructura hoy. La publicación de exploits funcionales exige que los coordinadores TI actúen de inmediato para proteger bases de datos, sistemas CRM y aplicaciones core dependientes de PHP-FPM o Apache mod_php antes de que el negocio se vea impactado.
¿Cómo funciona la amenaza?
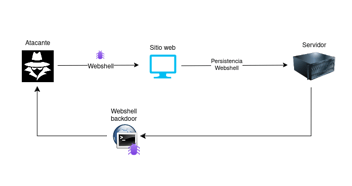
El vector de ataque detrás de esta falla crítica explota la mala gestión de memoria. El CVE-2026-109618 fuerza un desbordamiento (Out-Of-Memory) para manipular punteros. Por su parte, el CVE-2026-109619 abusa de la memoria liberada (Use-After-Free) inyectando código malicioso.
-
Envío de solicitudes HTTP anómalas que saturan la RAM.
-
Toma de control del proceso con altos privilegios del servidor web. Para frenar los intentos de explotar esta PHP falla crítica en la capa perimetral, en E-dea Networks sugerimos desplegar Cloudflare WAF, bloqueando los patrones maliciosos antes de que alcancen tus recursos lógicos, garantizando así una mayor estabilidad operativa.
Colombia: Exposición de servicios web
La superficie de ataque local es muy alarmante. La alerta AL-20261021-123 de COLCERT confirmó 8.699 servicios vulnerables a la falla crítica de PHP expuestos a internet público en Colombia. El 88% reside en redes ISP, subrayando graves fallas de segmentación. Si alojas aplicaciones en infraestructura de terceros o mantienes redes híbridas, el riesgo de movimiento lateral aumenta dramáticamente tras una falla crítica de PHP. Los ciberdelincuentes buscan pivotar hacia tu directorio activo corporativo. Es imperativo auditar las integraciones B2B y asegurar que ningún servicio dependa de motores desactualizados sin aplicar un aislamiento de red verdaderamente estricto.
Puedes leer también sobre CAPTCHA falso: Amenazas ClickFix y defensa
Versiones corregidas:
El ciclo de remediación frente a la falla crítica de PHP exige actualizar inmediatamente las ramas activas. El proyecto oficial liberó las compilaciones: PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Además, el 23 de octubre se alertó sobre el CVE-2026-115560, requiriendo deshabilitar la directiva session.upload_progress.enabled.
-
Despliega parches para la PHP falla crítica primero en entornos staging.
-
Verifica compatibilidad técnica con módulos de terceros.
-
Migra ramas Legacy (8.1) que ya no recibirán soporte oficial. Según el boletín oficial de CISA (2026), retrasar el parcheo ante cualquier falla crítica de PHP garantiza una brecha inminente. Gobierna tu infraestructura aplicando los cambios ya.
¿Qué deberían monitorear los equipos de seguridad?
Detectar los intentos de explotar la falla crítica PHP requiere una observabilidad profunda. Los analistas deben rastrear picos inusuales de consumo de RAM y reinicios de procesos hijos en PHP-FPM, que son indicadores clave del ataque.
-
Monitorea shells generados desde la cuenta de servicio (
www-data). -
Analiza cualquier tráfico de salida (outbound) que luzca sospechoso. Integrar soluciones de observabilidad de SolarWinds o un SIEM gestionado por LevelBlue, respaldados por E-dea Networks, te permite correlacionar estas métricas del sistema frente a esta falla crítica de PHP, logrando aislar y neutralizar rápidamente la actividad de los atacantes en el entorno.
Conoce nuestro Glosario TI sobre Cloudflare
Recomendaciones
La contención efectiva de esta falla crítica de PHP requiere una arquitectura de defensa en profundidad verdaderamente corporativa:
-
Parcheo automatizado: Actualiza imágenes de contenedores de manera centralizada.
-
Microsegmentación Zero Trust: Restringe puertos para bloquear el movimiento lateral originado por la PHP falla crítica.
-
Telemetría perimetral: Ingesta logs HTTP en tu EDR y SIEM para alertar cargas útiles. Controlar los impactos de una falla crítica de PHP significa gobernar el perímetro. La ingeniería especializada de E-dea Networks te apoya incondicionalmente en la modernización y endurecimiento rápido de todos tus protocolos actuales de ciberseguridad.
El caso PHP2Shell subraya que los componentes distribuidos son el blanco preferido del cibercrimen. Una falla crítica de PHP de memoria en la capa de procesamiento web basta para comprometer la infraestructura de bases de datos backend corporativa. El monitoreo perimetral es clave, pero jamás sustituye una política implacable de actualización frente a una falla crítica de PHP. Las organizaciones que lideran sus sectores no reaccionan, sino que previenen, gobernando su tecnología con rigor arquitectónico. Fortalecer tus servidores web hoy neutraliza los daños de esta falla crítica de PHP, asegurando control absoluto y la más alta disponibilidad operativa para tu empresa.
lee sobre Ciberataque en Japón: Estrategias de Control IT
Preguntas frecuentes (FAQs)
¿Las versiones 8.1 son vulnerables a esta falla crítica de PHP?
Sí, su motor base está afectado por la PHP falla crítica. Al carecer de soporte oficial (End of Life), no recibirán parches de seguridad, obligando a los arquitectos TI a ejecutar una migración técnica urgente hacia PHP 8.2 o una rama superior para asegurar el cumplimiento.
¿Cómo mitigamos el CVE-2026-115560 sin interrumpir servicios?
El CVE-2026-115560 es un vector de ejecución remota de código distinto de PHP2Shell, ligado a la función de progreso de carga de archivos en sesiones, y actualizar a PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35 no lo resuelve. La mitigación es deshabilitar session.upload_progress.enabled (valor 0) hasta el próximo lanzamiento de PHP: en PHP-FPM, con php_admin_flag[session.upload_progress.enabled] = off en el pool; en Apache con mod_php, con php_admin_flag session.upload_progress.enabled off. Basta con aplicar el cambio y recargar el servicio de forma gradual (graceful reload), sin reinstalar ni migrar. Verifica el resultado con php -i | grep upload_progress.enabled. Las aplicaciones que muestren barras de progreso de carga basadas en esta función dejarán de mostrarlas. Si ya aplicaste esta configuración como mitigación del CVE-2026-109619, déjala activa.
¿Qué reglas específicas en el WAF bloquean los intentos de explotar esta falla crítica de PHP?
Para mitigar esta falla crítica de PHP a nivel perimetral, debes implementar reglas que filtren peticiones HTTP con cabeceras anómalas o cargas útiles diseñadas para agotar la memoria del servidor. En E-dea Networks recomendamos habilitar los conjuntos de reglas gestionadas (Managed Rulesets) en Cloudflare WAF enfocados en anomalías de PHP-FPM y desbordamiento de búfer, aplicando bloqueos estrictos antes de que el tráfico alcance tus servidores backend.
¿Mis entornos en contenedores Docker o Kubernetes son vulnerables a esta falla crítica de PHP?
Sí, cualquier imagen base de Docker que ejecute versiones afectadas de PHP-FPM, FrankenPHP o Apache mod_php es susceptible a esta falla crítica de PHP. Para remediarlo, debes actualizar inmediatamente las directivas de tus Dockerfile hacia las etiquetas parcheadas oficiales (por ejemplo, php:8.3.36-fpm), reconstruir las imágenes desde cero y redesplegar tus cargas de trabajo asegurando políticas de red (Network Policies) restrictivas en tu clúster.