Evita fugas de datos con gobernanza de IA en tu telco
La gobernanza de IA en telecomunicaciones previene el Shadow AI al ofrecer una alternativa empresarial segura sobre nube privada. Con E-dea Networks y Glean Protect, mantienes el control total de los datos, auditas consultas y garantizas que la información sensible jamás entrene modelos públicos.
Con E-dea Networks y Glean Protect, implementa la mejor gobernanza de IA para proteger la soberanía de tus datos corporativos.
Tabla de contenidos
1. ¿Cómo implementar gobernanza de IA para prevenir Shadow AI y fugas de información en operaciones de telecomunicaciones?
2. El peligro invisible del Shadow AI en los centros de operaciones de red
3. Despliegue en nube privada: soberanía total de la información corporativa
4. Comparativa técnica: Herramientas de IA públicas vs. Gobernanza de IA con Glean Protect
5. Escenario práctico: erradicación de fugas de datos en el diseño de infraestructura 5G
6. Gobernanza de conocimiento e infraestructura TI con E-dea Networks
7. Preguntas frecuentes (FAQs)
Esto es lo que descubrirás
En este artículo comprenderás los riesgos financieros, legales y de infraestructura que representa el Shadow AI para la dirección de tecnología en la industria de las telecomunicaciones. Analizaremos cómo establecer un modelo de gobernanza de IA respaldado por despliegues en nube privada (AWS o GCP), compararemos los riesgos de las herramientas de uso público frente a la suite de Glean Protect en una tabla técnica, y revisarás un escenario práctico de protección de datos liderado por E-dea Networks.
¿Cómo implementar gobernanza de IA para prevenir Shadow AI y fugas de información en operaciones de telecomunicaciones?
Para estructurar un marco sólido de gobernanza de IA que erradique el uso no autorizado de herramientas públicas (Shadow AI) y neutralice los riesgos de filtración de datos en una empresa de telecomunicaciones, la ruta técnica consiste en adoptar un ecosistema de inteligencia artificial corporativa supervisado, desplegado en tu propia nube privada y gestionado por la alianza entre E-dea Networks y Glean.
En las organizaciones de telecomunicaciones, cuando los ingenieros de soporte, desarrolladores o analistas de red no disponen de herramientas corporativas oficiales de Inteligencia Artificial, recurren masivamente a servicios públicos de acceso gratuito o comercial para realizar sus actividades diarias:
- Depurar scripts de automatización introduciendo código del núcleo de red (Core Network) en chats externos.
- Resumir contratos de clientes corporativos y proveedores de enlaces de transporte.
- Redactar respuestas de incidentes pegando datos de configuración de firewalls y enrutadores.
Prohibir estas plataformas mediante bloqueos de red tradicionales no resuelve el problema básico, pues incentiva el uso de dispositivos personales. La solución efectiva trazada por E-dea Networks consiste en poner a disposición del personal una plataforma oficial de Inteligencia Artificial configurada con la suite de Glean Protect. Esta arquitectura garantiza que todas las interacciones de IA se realicen sobre repositorios de datos indexados bajo los esquemas de seguridad de la empresa, dentro del perímetro seguro del cliente y bajo auditoría estricta de la dirección de ciberseguridad.
👉Descubre también: Garantiza el control de accesos en IA sin arriesgar tu telco
El peligro invisible del Shadow AI en los centros de operaciones de red
El surgimiento del Shadow AI en las empresas de telecomunicaciones es el síntoma de una necesidad insatisfecha de productividad. Sin embargo, su práctica sin control vulnera directamente la continuidad operativa y la confidencialidad de la infraestructura.
1. Reentrenamiento de modelos públicos con propiedad intelectual de la telco
Las herramientas de Inteligencia Artificial abiertas utilizan las consultas y archivos subidos por los usuarios para alimentar sus algoritmos globales. Esto significa que un fragmento de código de enrutamiento o una arquitectura de red confidencial pegada por un técnico podría ser devuelta en el futuro como respuesta a un tercero ajeno a la organización.
2. Imposibilidad de auditar brechas de seguridad
Cuando ocurre una fuga de datos producida por el uso de aplicaciones no autorizadas, el equipo de ciberseguridad carece de registros o trazabilidad para entender qué información exacta fue comprometida, dificultando la respuesta ante incidentes.
3. Incumplimiento de la soberanía de los datos
Las leyes de telecomunicaciones y protección de datos exigen que la información de infraestructura sensible permanezca dentro de geografías o entornos regulados. La gobernanza de IA es imprescindible para evitar sanciones legales asociadas a la transferencia internacional no autorizada de datos corporativos.
Despliegue en nube privada: soberanía total de la información corporativa
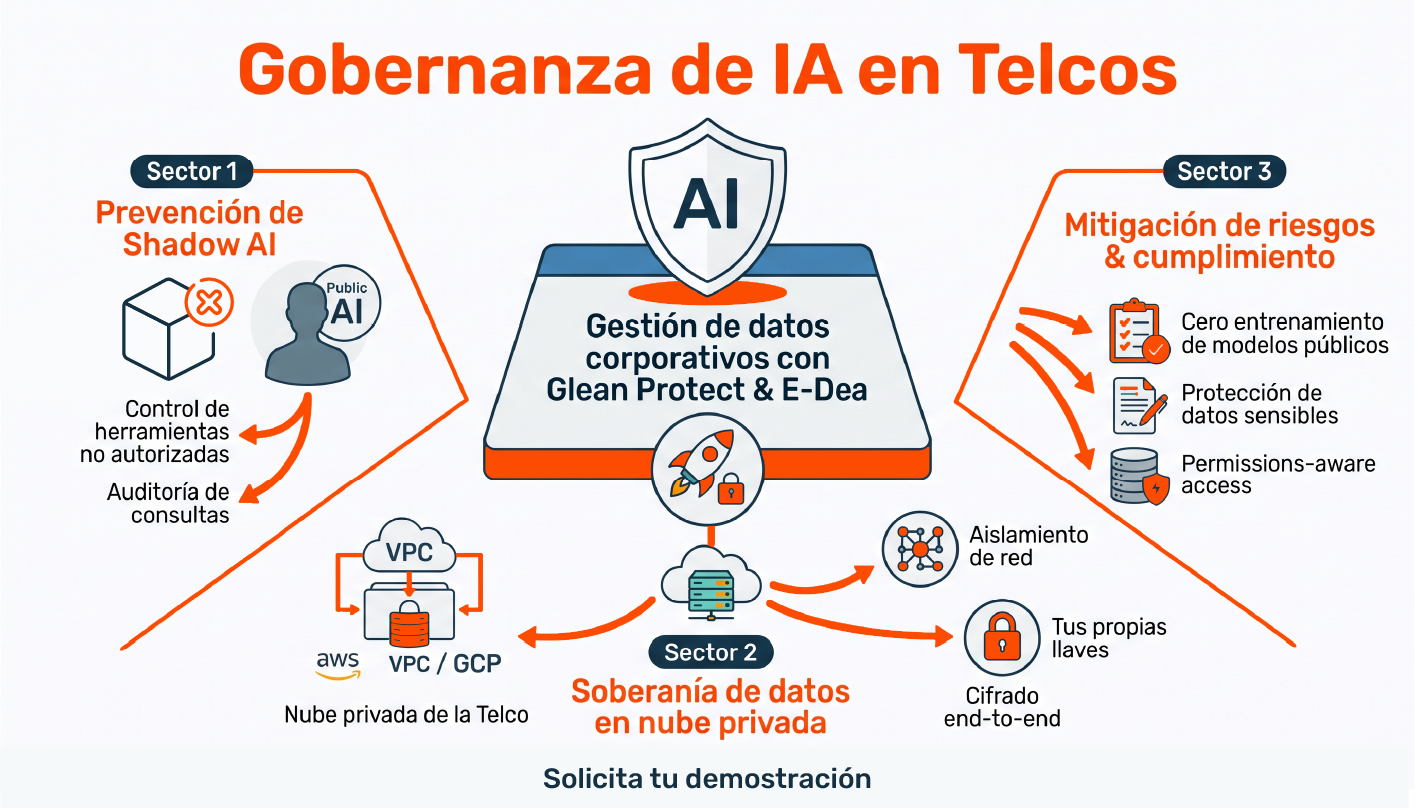
Para garantizar que la adoción de tecnología de punta no comprometa el patrimonio digital de la compañía, el modelo de despliegue sugerido por E-dea Networks mediante Glean se basa en el principio de soberanía de los datos.
A diferencia de los servicios de IA multi-inquilino (multi-tenant) convencionales, la plataforma permite ser desplegada directamente en la nube privada de tu empresa (Amazon Web Services o Google Cloud Platform):
- Aislamiento de red (VPC): Toda la indexación de datos, generación de vectores y procesamiento de modelos de lenguaje transcurren dentro de tu propio entorno de red virtual privada.
- Cifrado dinámico de punta a punta: La información permanece cifrada tanto en reposo como en tránsito, utilizando llaves gestionadas exclusivamente por tu departamento de TI.
- Auditoría preventiva con Glean Protect: La suite analiza las consultas, genera dashboards de uso para identificar patrones anómalos y detecta automáticamente intentos de ingreso de datos sensibles en las consultas del personal.
Comparativa técnica: Herramientas de IA públicas vs. Gobernanza de IA con Glean Protect
A continuación detallamos las diferencias operativas entre la exposición a herramientas públicas de IA (Shadow AI) y el modelo de gobernanza de IA liderado por E-dea Networks y Glean Protect:
| Métrica / Característica | Herramientas de IA Públicas (Shadow AI) | Gobernanza de IA con E-dea Networks y Glean Protect |
| Perímetro de seguridad | Servidores externos de terceros sin aislamiento. | Nube privada de la telco (AWS / GCP) con VPC Peering. |
| Uso de datos para entrenamiento | Los datos ingresados alimentan modelos públicos. | Garantía contractual y técnica: cero entrenamiento de terceros. |
| Control de accesos y permisos | Nulo; cualquier usuario puede pegar cualquier documento. | Permissions-aware; respeta las políticas nativas de Drive, Jira, etc. |
| Trazabilidad y auditoría | Inexistente; sin registros de consultas ni logs. | Registro detallado de actividad, consultas e interacciones por rol. |
| Detección de sobreexposición | Inexistente. | Monitoreo automatizado con alertas sobre datos sensibles. |
| Impacto en el cumplimiento regulatorio | Alto riesgo de sanciones por fuga de datos. | Alineación total con políticas de ciberseguridad corporativa. |
👉 Te puede interesar: ¿Base de conocimiento obsoleta? Moderniza tu red telco
Escenario práctico: erradicación de fugas de datos en el diseño de infraestructura 5G
Considera una importante empresa de telecomunicaciones en Colombia cuyo equipo de ingeniería de transporte utilizaba cuentas personales de Inteligencia Artificial para acelerar el análisis de especificaciones de equipos para el despliegue de su red 5G.
El reto del proyecto
El CISO identificó que más de 100 ingenieros copiaban diariamente esquemas de topología de red y contratos de confidencialidad con fabricantes en plataformas públicas para generar resúmenes, exponiendo la estrategia de cobertura antes del lanzamiento comercial.
La solución de arquitectura
Para neutralizar el riesgo sin afectar la productividad del equipo de ingeniería, E-dea Networks estructuró una estrategia unificada de gobernanza de IA:
- Despliegue en la nube privada de la compañía: Instalamos la plataforma en la infraestructura de AWS del operador, aislando el tráfico de datos.
- Activación de Glean Protect: Configuramos políticas de filtrado permissions-aware integradas con el directorio corporativo de Okta.
- Sustitución oficial de herramientas de Shadow AI: Ofrecimos a los ingenieros acceso a un asistente corporativo seguro que consulta directamente la documentación interna alojada en Confluence y SharePoint.
Beneficios clave
- Erradicación del 100% del uso de herramientas de IA no autorizadas: La adopción del nuevo asistente corporativo reemplazó por completo las prácticas inseguras.
- Soberanía absoluta sobre la propiedad intelectual: Toda la documentación del proyecto 5G permaneció cifrada dentro del perímetro seguro de la organización.
- Satisfechas las exigencias de auditoría interna: Trazabilidad completa de consultas para el equipo de gestión de riesgos y ciberseguridad.
Gobernanza de conocimiento e infraestructura TI con E-dea Networks
Implementar una estrategia efectiva de gobernanza de IA requiere un acompañamiento técnico continuo capaz de articular ciberseguridad, arquitectura de datos y adopción organizacional. En E-dea Networks ayudamos a las empresas de telecomunicaciones a liderar la transformación digital salvaguardando sus activos más importantes.
Nuestra propuesta de valor para tu empresa incluye:
- Diseño e implementación de arquitectura de IA en nube privada: Despliegue seguro en AWS o GCP adaptado a los requerimientos de tu infraestructura.
- Configuración de políticas de ciberseguridad y auditoría: Parametrización de Glean Protect para la detección y mitigación de riesgos de sobreexposición.
- Soporte y consultoría especializada en Colombia: Acompañamiento local 24/7 por ingenieros certificados en seguridad e infraestructura de datos.
Preguntas frecuentes (FAQs)
1. ¿Cómo ayuda la gobernanza de IA a convencer al CISO de autorizar el uso de Inteligencia Artificial en la empresa?
Aporta tranquilidad directiva al demostrar que la plataforma se ejecuta dentro de la nube privada de la organización, cumple con la arquitectura permissions-aware y no comparte información con modelos públicos de terceros, manteniendo auditoría total de cada consulta.
2. ¿Qué ventaja ofrece desplegar la plataforma en AWS o GCP frente a soluciones SaaS tradicionales?
Asegura la soberanía de los datos. Toda la información, los índices vectoriales y el procesamiento permanecen dentro de tu propio perímetro de red virtual privada, aprovechando tus controles de ciberseguridad y políticas de cifrado existentes.
3. ¿Es posible identificar qué áreas o usuarios están realizando consultas sobre temas sensibles en la organización?
Sí. A través del panel de administración de Glean Protect, el equipo de ciberseguridad puede revisar reportes agregados y métricas de uso para auditar la actividad, asegurando que la herramienta se utilice conforme a las políticas de la compañía.