¿Qué es IDS y por qué es vital para la seguridad de tu red?
Un IDS (Sistema de Detección de Intrusiones) monitorea continuamente el tráfico de red y el comportamiento de los hosts para identificar actividades maliciosas antes de que afecten la operación. Su despliegue con Cloudflare garantiza visibilidad total, alertas en tiempo real y cumplimiento normativo.
¿Tiene tu equipo la visibilidad necesaria para detectar intrusiones invisibles antes de que comprometan tu red corporativa?
Tabla de contenidos
1. ¿Por qué es importante un sistema de detección de intrusos (IDS) para proteger una red corporativa?
2. ¿Cómo funciona el IDS y qué hace?
3. Tipos de IDS y su alcance
4. IDS vs. IPS: Diferencias clave
5. Alternativas de visibilidad y detección de intrusiones para la ciberseguridad corporativa en Colombia
6. Escenario práctico: detección de movimientos laterales y contención con Cloudflare
7. Gobernanza de ciberseguridad y monitoreo continuo con E-dea Networks
8. Preguntas frecuentes (FAQs)
Esto es lo que descubrirás
En este artículo comprenderás las bases fundamentales de un Sistema de Detección de Intrusiones (IDS) y su rol estratégico en la visibilidad defensiva. Aprenderás a diferenciar la detección basada en firmas frente a la basada en anomalías, analizarás las diferencias entre NIDS y HIDS mediante una tabla comparativa, entenderás la distinción entre un IDS y un IPS, revisarás un escenario práctico de detección en tiempo real con Cloudflare, y descubrirás cómo E-dea Networks garantiza la gobernanza continua de tu infraestructura.
¿Por qué es importante un sistema de detección de intrusos (IDS) para proteger una red corporativa?
En el ecosistema digital actual, la ciberseguridad es un pilar fundamental para cualquier organización. Las amenazas cibernéticas son cada vez más sofisticadas, lo que exige herramientas de defensa inteligentes y proactivas. Uno de estos componentes críticos es un IDS (Intrusion Detection System).
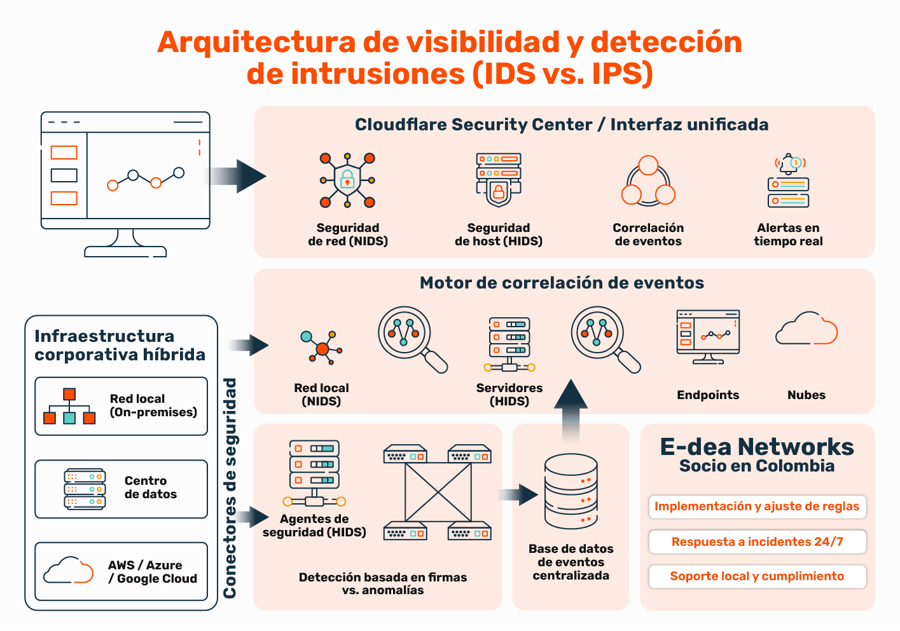
Un IDS actúa como un vigilante pasivo de la red, monitoreando continuamente el tráfico y el comportamiento de los sistemas para identificar actividades maliciosas o violaciones a las políticas de seguridad. A diferencia de las herramientas perimetrales tradicionales, el IDS aporta un nivel de análisis profundo:
- Visibilidad interna: Mientras un firewall filtra el tráfico entrante basándose en reglas estáticas, un IDS analiza el tráfico que ya ha superado el perímetro, buscando patrones de comportamiento que indiquen amenazas internas o externas.
- Detección oportuna de alertas: Su objetivo principal es avisar inmediatamente al personal de seguridad para que tome medidas antes de que ocurra una exfiltración masiva de datos.
- Trazabilidad para auditorías: Registra eventos sospechosos y actividades anómalas que sirven como evidencia técnica para cumplir con requerimientos regulatorios.
Tratar la seguridad como un simple bloqueo perimetral deja ciega a la organización ante ataques sutiles. Incorporar un IDS permite inspeccionar el interior de la infraestructura sin interferir con la velocidad del tráfico.
Descubre también: ¿Qué es el DNS, para qué sirve y por qué es clave para tu red?¿Cómo funciona el IDS y qué hace?
Un IDS no se limita a observar. Su funcionamiento combina técnicas de análisis avanzadas que le permiten identificar una amplia gama de amenazas. En esencia, opera a través de dos métodos principales:
1. Detección basada en firmas (Signature-based IDS)
Este método se apoya en una base de datos de patrones conocidos de ciberataques. El IDS escanea los paquetes de datos que fluyen por la red y los compara contra su catálogo de firmas actualizadas.
- Ventaja: Alta eficacia para detectar amenazas conocidas sin generar sobrecarga analítica.
- Desventaja: Ineficaz contra ataques de día cero (zero-day) que carecen de firma previa.
2. Detección basada en anomalías (Anomaly-based IDS)
Este método se enfoca en el comportamiento. El sistema establece una línea de base del tráfico normal de la organización y busca desviaciones significativas en tiempo real.
- Ventaja: Permite detectar amenazas inéditas o comportamientos inusuales de usuarios internos.
- Desventaja: Puede generar falsos positivos si los patrones operativos cambian con frecuencia.
Una vez que el IDS detecta una posible anomalía, genera alertas enviadas por correo, SMS o integradas directamente en un panel de análisis de seguridad como Cloudflare Security Center, proporcionando a los administradores los datos necesarios para mitigar el riesgo.
Tipos de IDS y su alcance
Existen diferentes arquitecturas de sistemas de detección de intrusiones, cada una con un enfoque particular dentro de la infraestructura tecnológica.
La siguiente tabla compara los dos tipos principales de IDS y sus capacidades operativas:
| Tipo de IDS | Ubicación del despliegue | Alcance del monitoreo | Métrica / Solución clave |
| NIDS (Network IDS) | Puntos estratégicos de red y subredes | Tráfico completo entre dispositivos y segmentos | Cloudflare Magic Transit |
| HIDS (Host-based IDS) | Directamente en servidores y endpoints | Archivos del sistema, registros e hilos de procesos | Cloudflare Zero Trust Agent |
| IDS Híbrido | Integración unificada en toda la red | Visibilidad correlacionada de red y hosts | Cloudflare Security Center |
1. NIDS (Network Intrusion Detection System)
Se despliega en puntos clave de la red para analizar todo el tráfico que circula entre segmentos. Identifica escaneos de puertos, intentos de denegación de servicio o accesos maliciosos desde el exterior.
2. HIDS (Host-based Intrusion Detection System)
Se instala en servidores o equipos críticos. Su análisis es granular: monitorea la modificación de archivos del sistema operativo, la creación de usuarios no autorizados o la ejecución de procesos sospechosos.
3. La importancia de la defensa en profundidad
La combinación de NIDS y HIDS evita puntos ciegos. Un NIDS detecta la tentativa de entrada a través de la red, mientras que un HIDS alerta si el atacante logró ingresar y busca manipular archivos dentro de un servidor específico.
Te puede interesar: ¿Qué es el Modelo OSI y para qué sirve?
IDS vs. IPS: Diferencias clave
Es fundamental no confundir un IDS (Intrusion Detection System) con un IPS (Intrusion Prevention System). Aunque sus nombres son parecidos, sus funciones son complementarias:
-
IDS (Detección - Rol pasivo): Monitorea, analiza el tráfico y genera alertas para que los ingenieros investiguen el evento. No interfiere con el flujo de datos.
-
IPS (Prevención - Rol activo): Monitorea, detecta y bloquea automáticamente la amenaza en tiempo real, cerrando conexiones o descartando paquetes maliciosos.
En arquitecturas avanzadas, el IDS y el IPS operan de manera conjunta dentro de la plataforma perimetral de Cloudflare, creando un entorno reactivo dinámico.
Alternativas de visibilidad y detección de intrusiones para la ciberseguridad corporativa en Colombia
Las organizaciones colombianas requieren soluciones de monitoreo de seguridad que no solo aporten tecnología de punta, sino capacidad de respuesta y acompañamiento experto alineado a las regulaciones locales.
En el mercado nacional, destaca la siguiente alternativa de servicio técnico especializado:
- E-dea Networks: Proveedor estratégico especializado en ciberseguridad, gestión de riesgos TI y observabilidad. E-dea Networks implementa la suite de seguridad perimetral y Zero Trust de Cloudflare, unificando las capacidades de NIDS, HIDS y detección de anomalías bajo un acompañamiento técnico gestionado 24/7. Su equipo en Colombia apoya el ajuste de reglas de detección y la atención inmediata de incidentes.
- Consultoras de auditoría tradicional: Realizan revisiones periódicas de políticas e informes documentales, pero no proporcionan el software de monitoreo en tiempo real ni la ingeniería de respuesta ante intrusiones.
Potencia tu infraestructura con herramientas diseñadas para la eficiencia y el control

Escenario práctico: detección de movimientos laterales y contención con Cloudflare
Considere una entidad corporativa que sufre el compromiso de una estación de trabajo mediante un correo de phishing avanzado.
El reto de la detección
El atacante utiliza credenciales válidas robadas para desplazarse silenciosamente desde la computadora infectada hacia el servidor de bases de datos de la empresa.
La arquitectura de visibilidad con Cloudflare
Para neutralizar la amenaza antes de que ocurra una fuga de datos, E-dea Networks orquesta una estrategia de monitoreo continuo:
- Captura de eventos en red (NIDS):Cloudflare Magic Transit detecta peticiones de escaneo interno originadas desde una dirección IP de usuario hacia puertos de bases de datos restringidos.
- Análisis de comportamiento en host (HIDS): El cliente de Cloudflare Zero Trust instalado en el servidor objetivo alerta sobre un intento inusual de elevación de privilegios o acceso no autorizado.
- Correlación y alerta de seguridad: La plataforma correlaciona ambos eventos y notifica al equipo de respuesta para aislar lógicamente el endpoint comprometido.
Beneficios operativos clave
- Reducción del tiempo de residencia (Dwell Time): Identificación de intrusiones en minutos y no en meses.
- Cero interrupción del tráfico legítimo: Monitoreo pasivo que no añade latencia a las aplicaciones operativas.
- Evidencia técnica para auditorías: Generación automática de logs centralizados de seguridad.
Gobernanza de ciberseguridad y monitoreo continuo con E-dea Networks
Garantizar la visibilidad constante sobre la red corporativa exige una estructura de gobierno de TI que combine herramientas analíticas con supervisión experta. En E-dea Networks, acompañamos a las empresas a implementar estrategias de ciberseguridad defensivas de alto nivel.
A través de nuestra alianza y especialización en Cloudflare, entregamos:
- Despliegue unificado de seguridad en el borde (Cloudflare): Monitoreo pasivo de red y agentes en hosts para visibilidad total.
- Supervisión y soporte 24/7: Correlación de eventos de seguridad por ingenieros certificados para filtrar falsos positivos y acelerar la contención.
- Soporte especializado en Colombia: Consultoría y acompañamiento técnico local para el cumplimiento de estándares corporativos.
Preguntas frecuentes (FAQs)
1. ¿Por qué un firewall tradicional no es suficiente y requiere complementarse con un IDS?
Porque el firewall solo aplica reglas perimetrales de entrada y salida. Si un atacante supera la barrera inicial o utiliza credenciales legítimas, el firewall no detectará su comportamiento malicioso interno; el IDS es la herramienta encargada de monitorear esa actividad interna.
2. ¿Cómo reduce Cloudflare los falsos positivos en la detección de intrusiones?
Cloudflare combina la detección por firmas actualizadas globalmente con motores de inteligencia sobre la red que aprenden la línea de base operativa, filtrando eventos normales y alertando únicamente sobre riesgos reales.
3. ¿Un IDS genera latencia o lentitud en los servidores de la empresa?
No. Un IDS opera de forma pasiva mediante copias del tráfico de red (puertos espejo/SPAN) o lectura de logs del sistema operativo, por lo que no interrumpe ni retrasa el flujo original de las transacciones.
Aumenta la eficiencia de tu infraestructura TI con soluciones de alto rendimiento