
Las diferencias entre NOC y SOC radican en su enfoque operativo: el NOC (Centro de Operaciones de Red) garantiza la disponibilidad, el rendimiento y la conectividad de la infraestructura TI, mientras que el SOC (Centro de Operaciones de Seguridad) detecta, analiza y responde ante ciberamenazas y vulnerabilidades.
Esto es lo que descubrirás
En esta guía comparativa descubrirás cómo delimitar responsabilidades, flujos de escalamiento y métricas clave entre los equipos de redes y ciberseguridad. Aprenderás a evitar duplicidad de alertas, integrar herramientas líderes como SolarWinds y LevelBlue junto a E-dea Networks, y tomar decisiones estratégicas sobre qué modelo implementar primero en tu organización.
Definición de entidades clave: qué es un NOC y qué es un SOC
Comprender las diferencias entre NOC y SOC exige definir con rigor el alcance técnico y los objetivos de negocio de cada centro de operaciones:
-
NOC (Network Operations Center — Centro de Operaciones de Red): es la unidad centralizada responsable de supervisar, mantener y optimizar la salud física y lógica de la infraestructura tecnológica. Su misión principal es asegurar el uptime (disponibilidad continua), gestionar el ancho de banda, aplicar parches de mantenimiento y garantizar el cumplimiento de los Acuerdos de Nivel de Servicio (SLA) en servidores, enlaces WAN y aplicaciones.
-
SOC (Security Operations Center — Centro de Operaciones de Seguridad): es el equipo especializado dedicado a la prevención, detección temprana, investigación forense y contención de incidentes de ciberseguridad. Su prioridad es proteger la confidencialidad, integridad y disponibilidad de los activos digitales frente a intrusiones, malware, ransomware y exfiltración de datos.
Lee también: Conoce la importancia del monitoreo de infraestructura TI
Tabla comparativa: diferencias entre NOC y SOC por dimensión operativa
Aunque ambos centros operan bajo esquemas de vigilancia continua 24/7, sus protocolos de actuación, perfiles de ingeniería e indicadores de éxito responden a naturalezas distintas:
| Dimensión operativa | NOC (Operaciones de Red) | SOC (Operaciones de Seguridad) |
| Objetivo Principal | Maximizar la disponibilidad, el rendimiento y la continuidad del servicio TI. | Proteger los activos contra ciberataques y mitigar riesgos de seguridad. |
| Eventos Monitoreados | Caídas de enlaces, saturación de CPU/RAM, latencia y errores de hardware. | Intentos de intrusión, accesos no autorizados, malware y anomalías de tráfico. |
| Métricas Clave (KPI) | Uptime (99.9 %), MTTR (Tiempo Medio de Reparación) y cumplimiento de SLA. | MTTD (Tiempo Medio de Detección), MTTR de seguridad y tasa de falsos positivos. |
| Perfil del Personal | Ingenieros de redes, administradores de sistemas, especialistas cloud y soporte ITIL. | Analistas de ciberseguridad, cazadores de amenazas (Threat Hunters) y forenses. |
| Acción ante Incidentes | Reiniciar servicios, enrutar tráfico alterno, escalar recursos y reemplazar hardware. | Aislar endpoints comprometidos, bloquear IPs maliciosas y revocar credenciales. |
Pila tecnológica: herramientas de monitoreo vs. plataformas de ciberseguridad
La especialización de cada centro determina el ecosistema de software que administra. E-dea Networks diseña y gestiona arquitecturas diferenciadas pero interoperables para ambos frentes:
-
Tecnologías del NOC (Observabilidad y Rendimiento): el equipo de operaciones utiliza SolarWinds (Network Performance Monitor, Observability SaaS y Database Performance Analyzer), Dynatrace y Lansweeper para mapear la topología de red, inventariar activos automáticamente, medir tiempos de respuesta transaccionales y anticipar cuellos de botella antes de que afecten al usuario final.
-
Tecnologías del SOC (Defensa y Gestión de Amenazas): los analistas de seguridad operan sobre LevelBlue USM (plataforma SIEM y gestión unificada de seguridad) y Cloudflare (protección perimetral WAF, mitigación DDoS y arquitectura Zero Trust) para correlacionar registros de auditoría, aplicar inteligencia global de amenazas y neutralizar vectores de ataque en el borde de la red.
Tal vez te interese leer: Monitoreo de infraestructura TI
Cómo articular la colaboración entre NOC y SOC sin duplicar esfuerzos
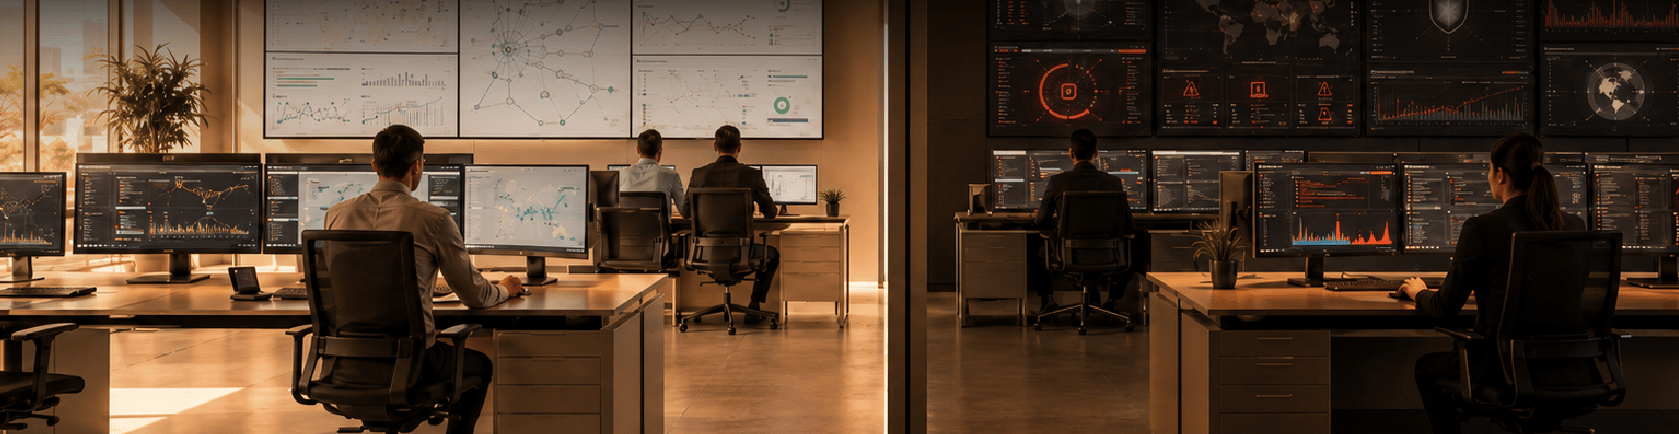
Operar el NOC y el SOC como silos aislados genera puntos ciegos peligrosos. Un pico repentino en el consumo de ancho de banda o en la carga de CPU puede ser interpretado por el NOC como un fallo de capacidad, cuando en realidad corresponde a un ataque de denegación de servicio (DDoS) o a una exfiltración masiva de datos que requiere intervención inmediata del SOC.
Para lograr una gobernanza unificada, E-dea Networks establece flujos de trabajo compartidos:
-
Inventario único de activos (CMDB): ambas unidades consultan la misma base de datos alimentada por Lansweeper para conocer la criticidad de cada servidor afectado.
-
Correlación de telemetría y registros: los eventos operativos recopilados en las herramientas de gestión de logs alimentan simultáneamente las alertas de rendimiento del NOC y las reglas de detección del SIEM en el SOC.
-
Protocolos cruzados de escalamiento: cuando el NOC detecta anomalías de comportamiento sin causa técnica evidente, escala el ticket al SOC para descartar un compromiso de seguridad antes de reiniciar sistemas y borrar evidencia forense.
Lee también: ¿Qué es un monitor de red y qué te ofrece de nuevo SolarWinds?
Preguntas frecuentes (FAQs)
¿Qué necesita implementar primero una empresa: un NOC o un SOC?
Toda organización requiere primero estabilidad y visibilidad básica sobre su infraestructura mediante un NOC, ya que no es posible proteger activos que no están inventariados ni monitoreados. Sin embargo, en sectores regulados o con alta exposición digital, ambos servicios deben desplegarse en paralelo bajo un modelo gestionado.
¿Puede un mismo equipo interno operar tanto el NOC como el SOC?
En empresas medianas, fusionar ambas funciones en un solo equipo suele generar fatiga por alertas y conflictos de prioridad, ya que la urgencia por restaurar un servicio caído (NOC) puede destruir evidencia crítica de un ciberataque (SOC). Tercerizar uno o ambos centros con un socio especializado como E-dea Networks resuelve esta limitación sin elevar la nómina interna.
¿Cómo se complementan SolarWinds y LevelBlue en una estrategia NOC/SOC?
SolarWinds proporciona al NOC observabilidad profunda sobre el estado de redes, servidores y bases de datos, mientras que LevelBlue aporta al SOC correlación SIEM e inteligencia de ciberamenazas. Juntos permiten distinguir de inmediato si una degradación responde a un fallo técnico o a una intrusión maliciosa.
No dejes brechas entre la operación de tu infraestructura y la protección de tus datos corporativos. Agenda hoy una sesión de diagnóstico técnico con nuestros arquitectos de E-dea Networks y diseña un modelo integrado de monitoreo y ciberseguridad a la medida de tu negocio.